昨天晚上刷推,一条接一条,全是新东西。Meta 发了 Muse,OpenAI 发了 Dots,微软发了 Scout,Apple 更新了 Siri AI,xAI 发了 Grok Bot。三个月不到,五家巨头,押注同一个方向:Personal Agent(个人代理)。
直到我把这些产品挨个翻了一遍,才发现。这已经不是谁家模型更聪明的竞争了,这是在抢下一代的入口。而这个入口,是一个能替你动手的 Agent。
一、先把定义说清楚
这里说的 Personal Agent,不是聊天机器人。是指能理解你的目标,能连接你的数据、账号、工具,能跨应用把任务执行完,并且在你需要它停下来的地方请求授权的 AI 系统。
一句话,它不只是回答你,它替你办事。这个区别很关键。聊天机器人答错了,你损失的是几秒钟。Agent 办错了,你损失的是钱、隐私,或者一个不可逆的操作。
二、为什么是现在
说真的,不是模型突然开窍了,是四块拼图同时对上了。
第一块,模型能力终于够用。到 2026 年,多家产品已经把浏览器操作、跨应用任务、长时间后台执行当成核心能力在卖。
第二块,运行环境变了。现在 Meta Muse、OpenAI Dots、xAI Grok Bot 都不约而同地给 Agent 配了一台云端计算机。独立沙盒,浏览器,登录态,工具,文件系统,执行队列。你可以关掉 App,Agent 还在云端继续跑。
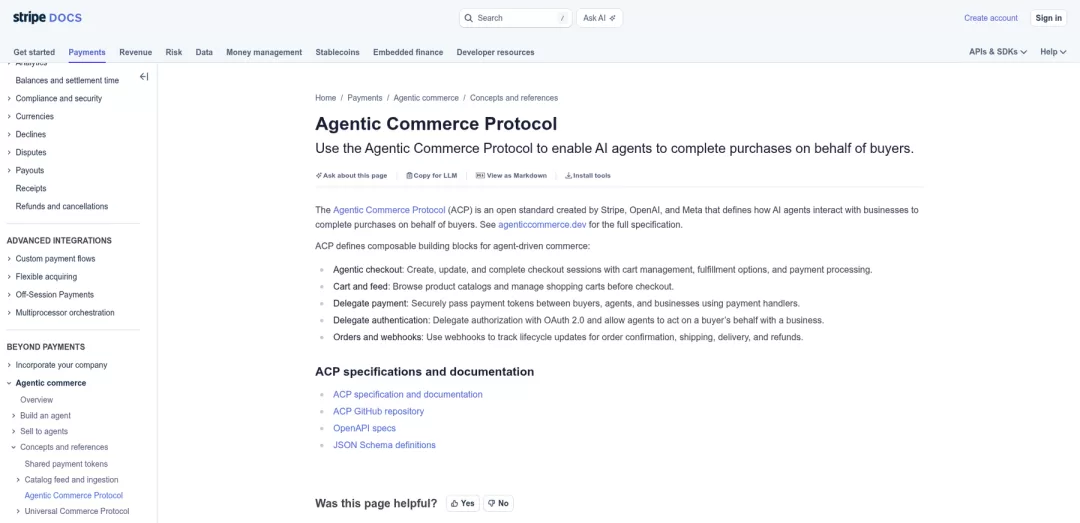
第三块,商业闭环开始出现。Stripe、OpenAI、Meta 在推一个叫 Agentic Commerce Protocol 的东西,让 AI Agent、用户、商家之间能完成可追踪的交易。a16z 的报告也直接点出来了,Personal Agent 可能会从订阅制转向交易抽成。
第四块,大厂同时入场。当 Meta、OpenAI、微软、Apple、Google 在同一季度押注同一个产品形态的时候,这已经不是单点创新了。
三、现在的格局,我一个个说
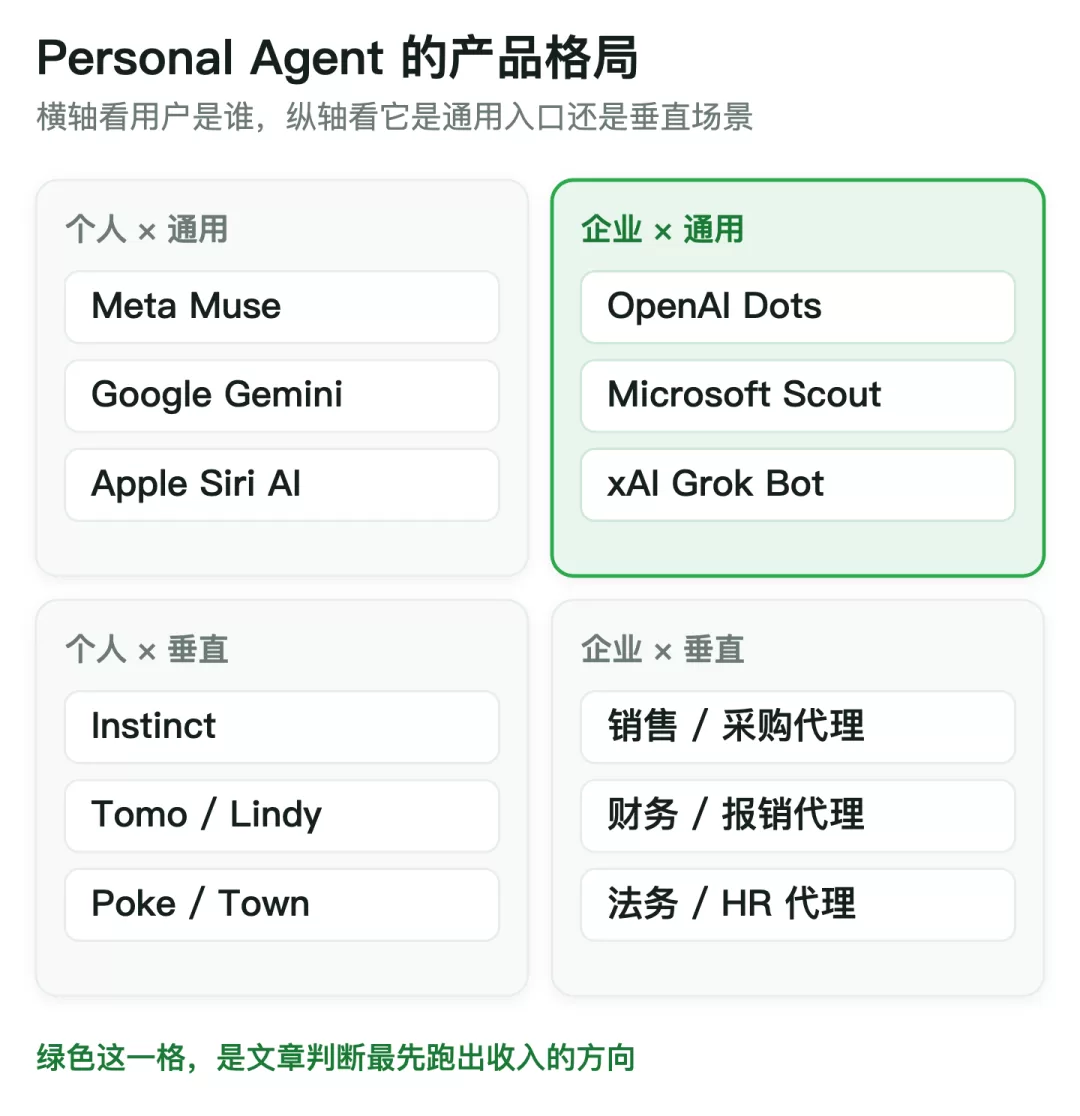
Meta Muse
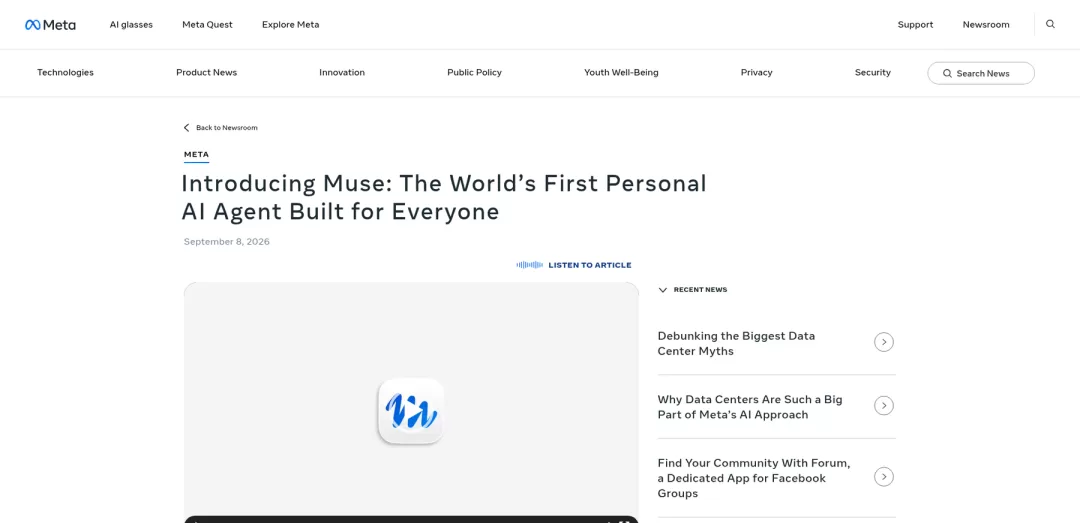
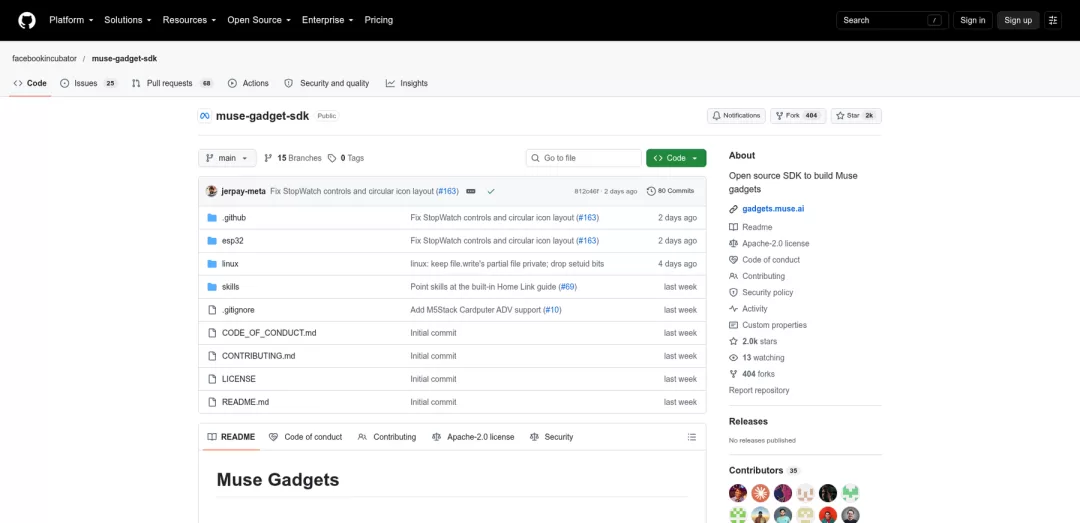
产品叫 Muse,2026 年 9 月 8 日发布,路线是个人 Agent 加云端安全虚拟机,入口放在 WhatsApp 和自家 App。比较骚的是他们做了个 Sentinel agent,专门负责权限审查和安全审计。这个思路我觉得是对的。
他们把 Muse 的硬件 SDK 也开源了,仓库叫 muse-gadget-sdk。你拿一块几十块钱的 ESP32 开发板,或者一台闲置的树莓派,刷上官方固件,就能把 Muse 接进自己的设备。
OpenAI Dots
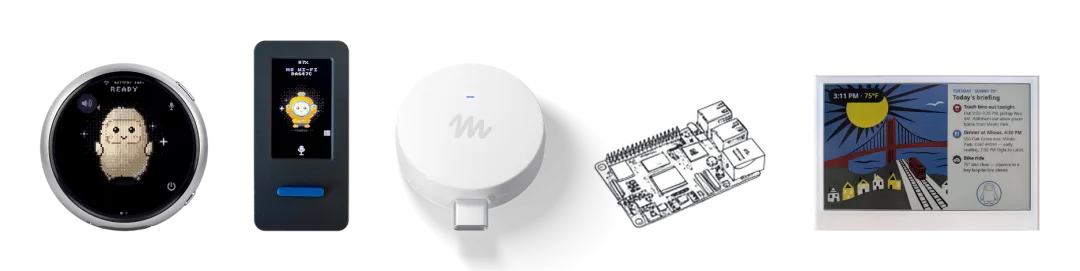
产品叫 Dots,2026 年 9 月 29 日发布,配合 ChatGPT Work 的云端浏览器。Dot 是一个常驻型 Agent,可以长期在后台工作,连接 ChatGPT、Slack、Teams,强调主动调研、权限规则和审批流程。OpenAI 明显在往生产力场景发力。
Google Gemini Agent
路线是 Workspace 上下文加深研究加网页。核心优势是 Gmail、Calendar、Search、Canvas 这些自家生态的协同。如果你的工作生活都在 Google 系里,这个 Agent 天然就懂你的上下文。
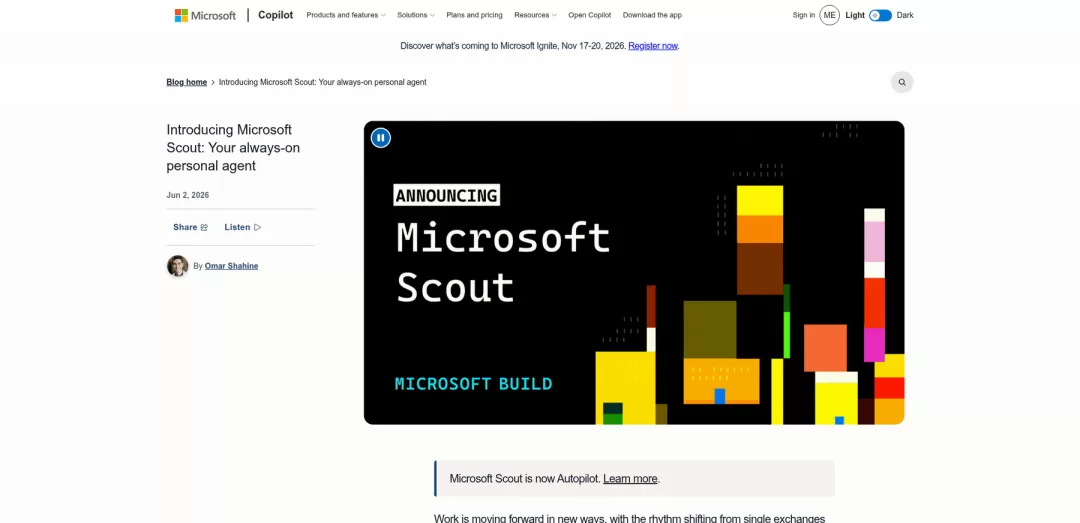
微软 Scout
Scout 走企业路线。深入 Teams、Outlook、SharePoint、Entra、Purview,强企业治理。这个打法非常微软,不性感但稳。企业里的个人代理,很可能比消费端更容易收到钱。
Apple Siri AI
系统级路线,2026 年 9 月 14 日更新。设备端索引、Private Cloud Compute、App Toolbox、跨 App 动作。手机天然握着系统权限、屏幕上下文、通知、日历、相册,这是其他家拿不到的深度。
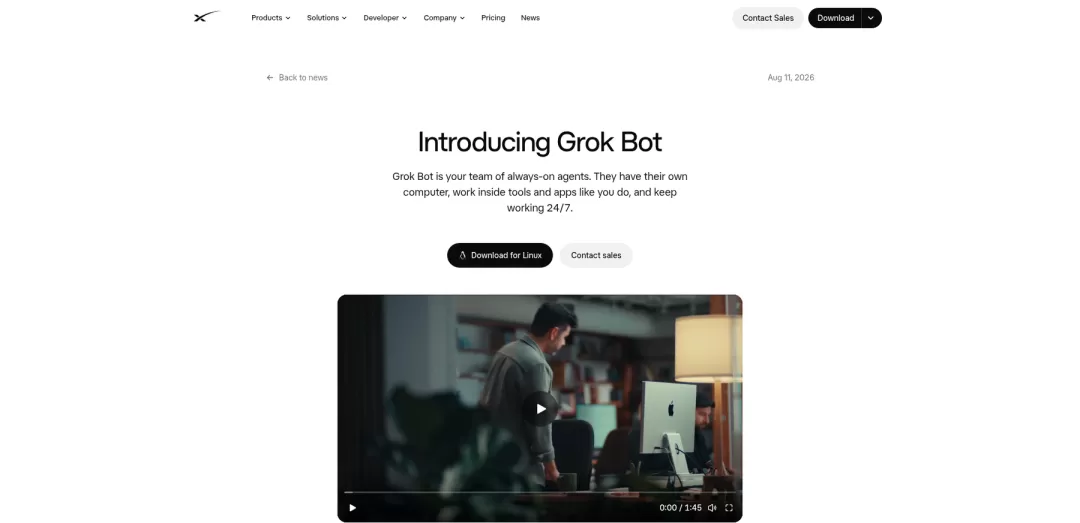
xAI Grok Bot
走多 Bot 团队路线。不是一个 Agent 干所有事,而是多个 Bot 分工协作,一个管邮箱,一个管差旅,一个管代码,主打 AI teammate。
四、拆开看,它到底怎么跑起来的
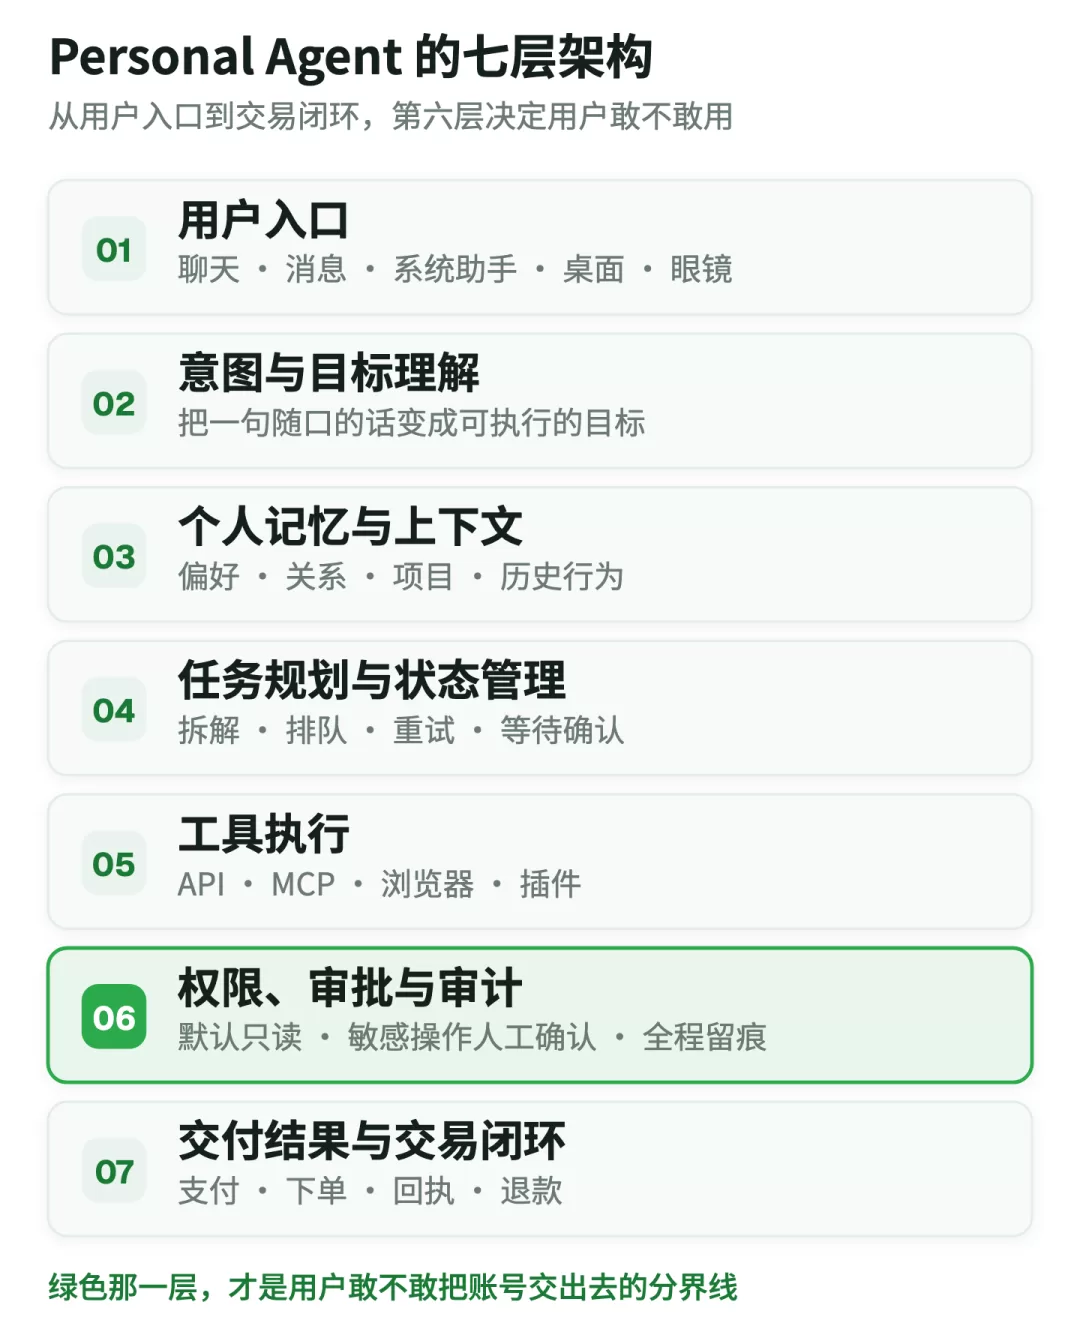
我把这些产品扒了一遍,发现它们在架构上正在收敛,一个成熟的 Personal Agent,大致分成七层。
入口层很好理解,用户在哪儿,Agent 就该在哪儿。记忆层是难点,不只是记住你爱吃什么,还包括关系图谱、长期项目、历史行为。工具层正在被 MCP 标准化。权限层是最关键的一层。
五、如果你只想动手试一件事,就试 MCP
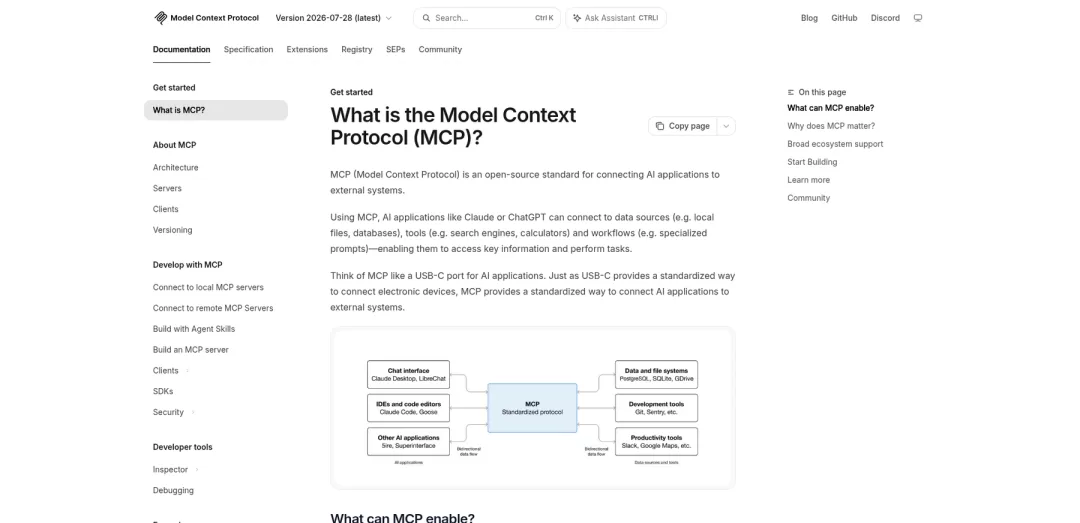
工具层现在的通用答案,就是 MCP(模型上下文协议)。它把日历、文件、数据库、搜索这些能力,用统一的接口接给 AI 客户端。想自己摸一下,可以照下面走。
第一步,确认客户端支持 MCP
目前 Claude Desktop、Cursor、以及各家 CLI 里的 Agent 工具,基本都支持。
第二步,写一段配置
{
  "mcpServers": {
    "filesystem": {
      "command": "npx",
      "args": ["-y", "@modelcontextprotocol/server-filesystem", "/Users/你的用户名/Documents"]
    }
  }
}
这段配置的意思是,启动一个文件系统 MCP server,只把指定目录暴露给模型。注意最后那个路径,这就是权限边界。
一个必须提醒的坑
我见过太多人,为了图省事,直接把它指到用户根目录。千万别。你等于把整台电脑的读写权限开给了一个会被网页内容影响的东西。下面这张图就是演示 Prompt Injection 的危险性。
六、五条技术路线
- 云端浏览器:代表 OpenAI Dots、Meta Muse。给 Agent 一台云计算机,能操作任何有界面的网站。优点是不依赖 API,缺点是网站可能封锁自动化。
- 插件加 MCP:更稳定,可审计,权限粒度更好。但覆盖不了所有服务,配置成本高。
- 操作系统级:Apple Siri AI。天然拥有系统权限和设备端隐私计算。但跨平台弱。
- 消息入口:WhatsApp、Slack、Teams。交互自然,学习成本低。但容易被钓鱼。
- 多 Agent 编排:xAI Grok Bot。多个专业 Agent 分头处理,主 Agent 协调。适合复杂工作流。
七、最要命的一层:权限
权限层决定了用户敢不敢用。我看到的共同设计是:默认只读,敏感操作必须审批,一次性支付卡,Agent 独立身份,操作审计日志,按网站授权,可随时撤销,关键动作只能由人类完成。
八、数据不会骗人
Pew 在 2026 年的调查里有两个数字:约 49% 的美国成年人用过 AI 聊天机器人,但约 71% 的人认为 AI 会让个人信息变得更不安全。一半人在用,七成人在怕。这就是 Personal Agent 现在最真实的处境。瓶颈不是能不能用,是敢不敢让它碰你的账号。
a16z 2026 年 10 月的数据显示,美国消费者里 AI 活跃付费个人订阅率约为 4.5%。但早期的爆发案例非常集中,比如 Instinct 突破 10 万用户,Meta Muse 下载量超 500 万。一旦 Agent 能完成交易,用户价值立刻不一样。
九、风险这块,我认真说
- Prompt Injection:Agent 读邮件、网页时,内容里可能埋着恶意指令。
- 权限疲劳:用户为了方便一路点允许,事后全忘了,便利变成安全债。
- 支付和欺诈:买错东西,被诱导到钓鱼网站,退款责任说不清。
- 记忆污染:Agent 把你随口的一句话当成永久偏好,或者把第三方的内容当成你的意图。
- 责任边界:Agent 办错事,谁负责?目前这套体系还不成熟。
十、国内会走一条完全不同的路
国内的 Personal Agent 更可能出现在手机系统助手、微信生态助手、电商购物助手、企业办公助手,以及支付宝、淘宝、京东生态内的交易代理。而不是完全开放的云端电脑型 Agent。
十一、我的判断
短期(2026-2027),Personal Agent 仍处于早期但已进入可用阶段,最先跑通编程、日程、邮件、购买。中期(2027-2028),企业个人代理会比消费代理更快产生收入,Agent 身份、审计、支付会变成基础设施。
写到这里,我突然想起了电力普及的那段历史。真正吃到红利的人,是最早想明白电力能重新组织什么的人。Personal Agent 现在就是这个阶段。
你想想看,一个 Agent 要替你发邮件、买机票、管日程、处理支付,它就得知道你的通讯录、你的消费习惯、你的工作安排。这些东西加在一起,就是你数字生活里几乎全部的决策权。所以最后的问题不是谁的模型更聪明,是谁更值得代表你行动。