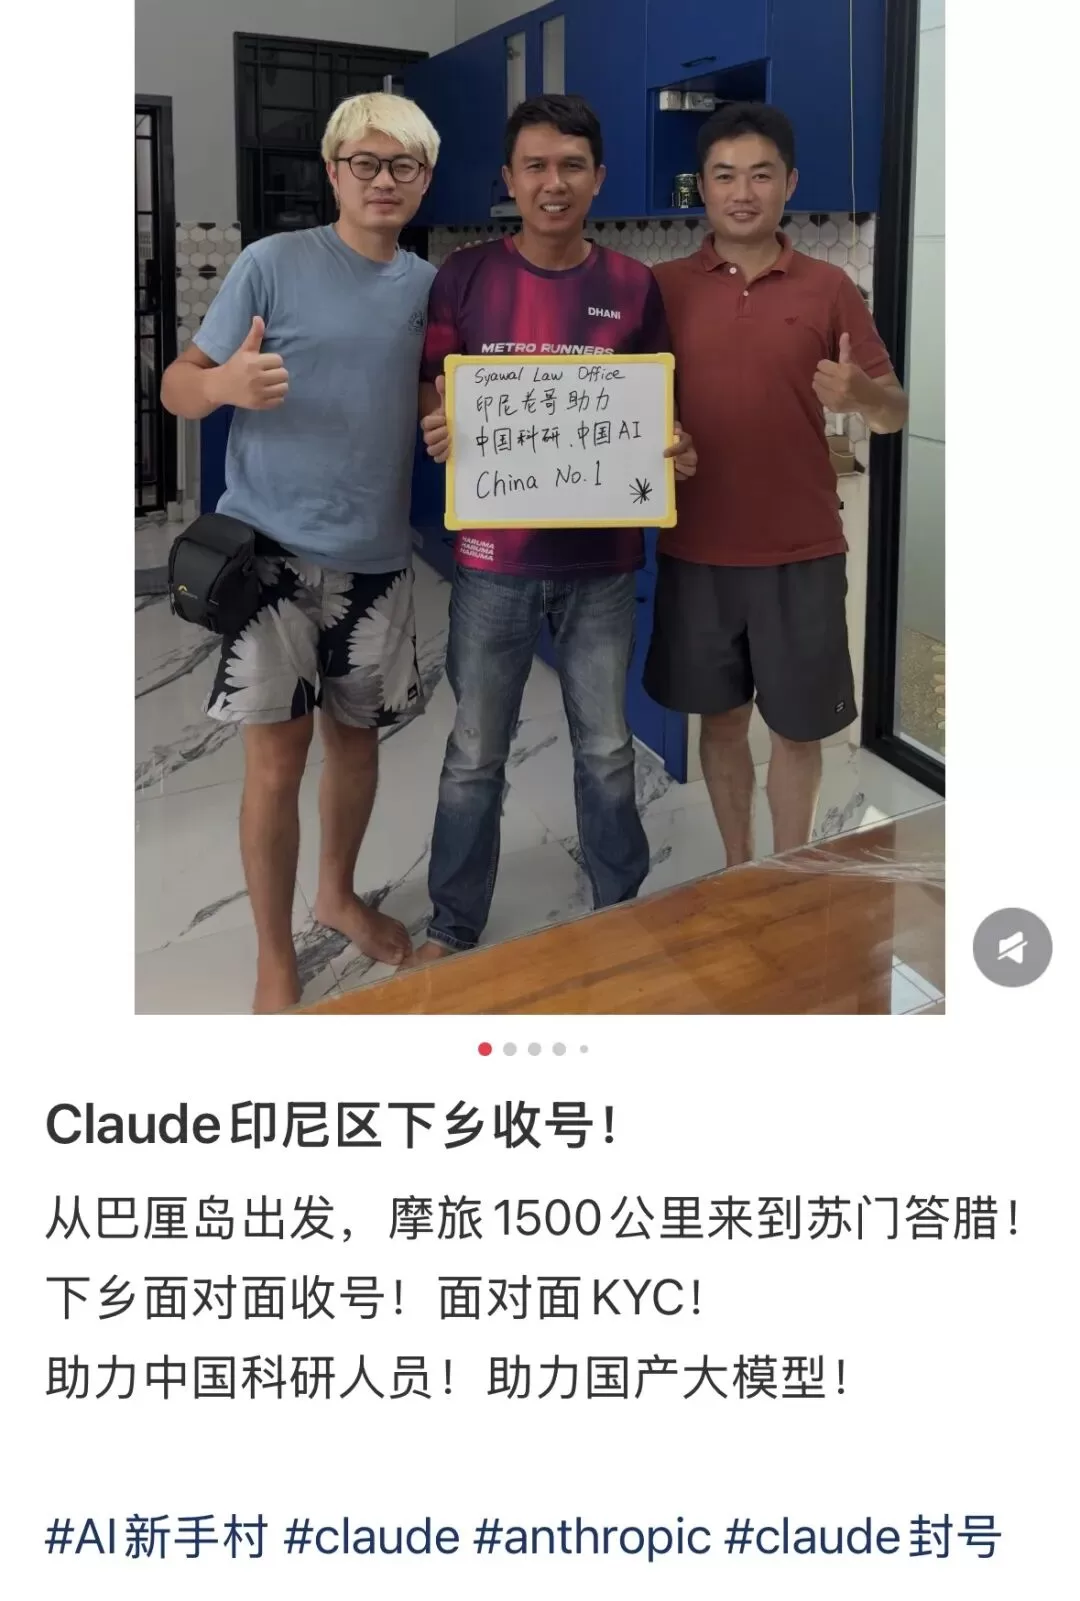
据网传,有人为了过 Claude 的身份验证,骑摩托跑了一千五百公里。到印度尼西亚村子里找人用真人脸进行刷脸,并且用现金来支付。2026 年 11 月 7 日,有消息称一个做 Claude 身份验证生意的人,在印度尼西亚西边的一个村子里找了一些当地人做面对面的身份验证、账号注册,并且用现金支付。
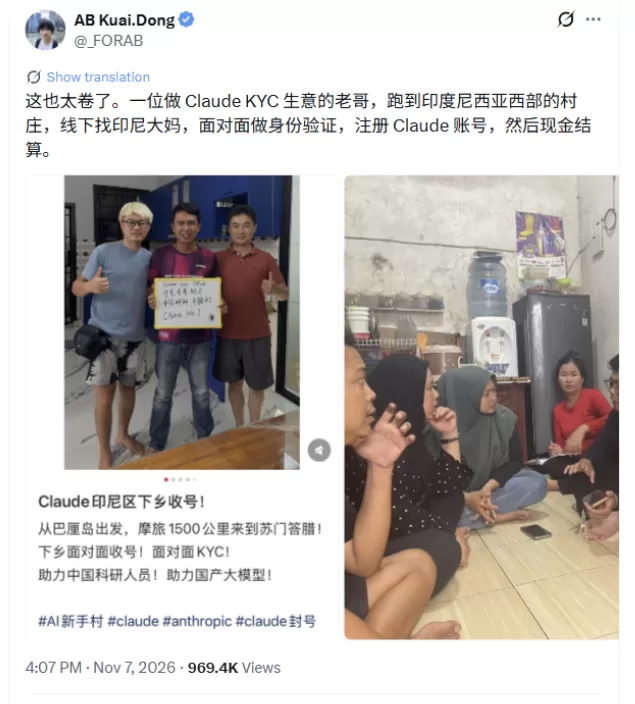
图片上最贵的就是那个愿意配合的本地人。
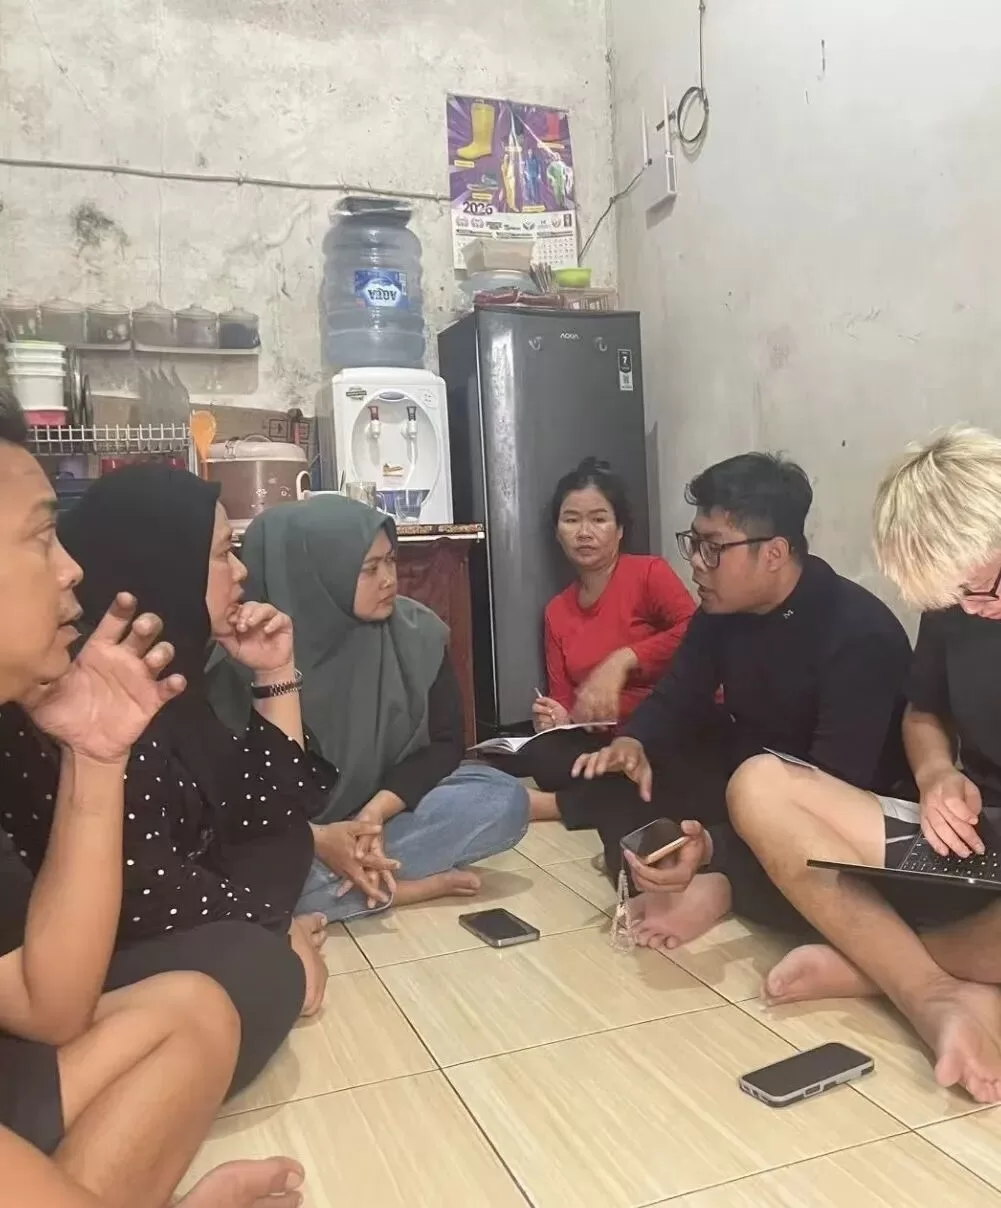
一语道破,这钱买的是「能用 Anthropic 账号的身份」。不过一旦印尼也进风控名单,这批号就成一次性耗材。
故事归故事,Claude 的风控制度是真的严
Anthropic 帮助中心有一份《Claude 上的身份验证》从 2026 年 4 月开始上线。验证交给旧金山的 Persona Identities。个人要拿出实体、政府签发、带照片的证件,并且用带有摄像头的手机进行现场拍摄。证件必须是原件,复印件、扫描件、数字证件一律不行。官方列出的禁用原因里,还有「从不支持地区创建账号」。
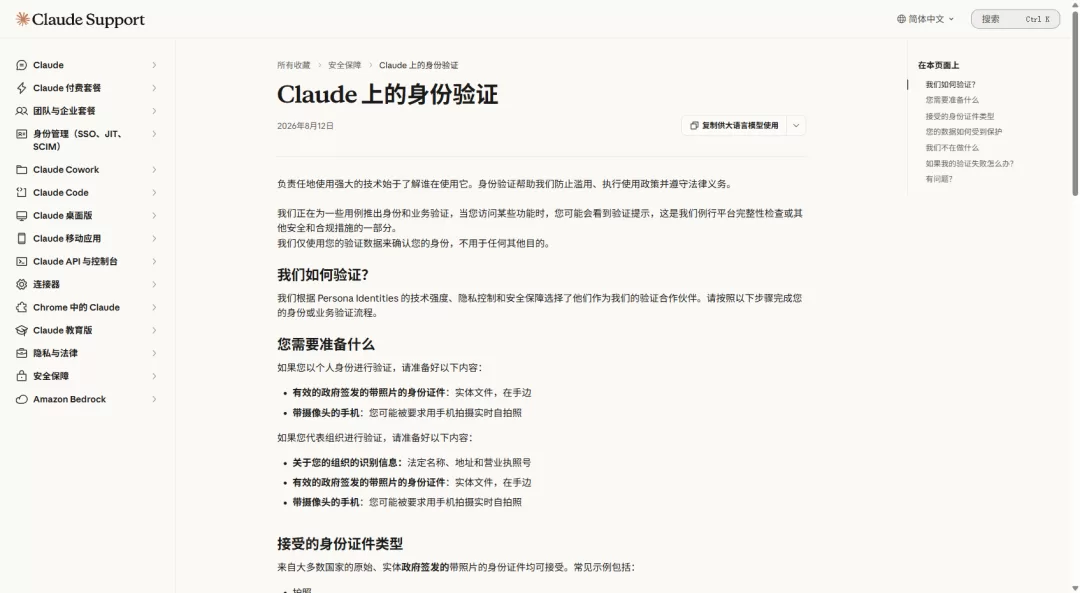
真正把生意推到印尼村庄的,是一道朴素算术。假手机号、假地址、代理 IP 等都可以批量伪造。唯独「实体证件 + 一个活人实时自拍」,难规模化造出来。防守方把验证推到了物理世界,绕过它的生产线也就跟着搬了过去。
环境信号也要自洽
你不能 IP 在美国,系统时区是上海,浏览器语言是中文。今年 7 月就有网友逆向了 Claude Code,里面有一个非常炸裂的信息:发现了几个细节,它会把你电脑的时区等信息一并打包;聊天界面的字体和 Emoji 渲染,也能看出中文环境的痕迹。除此之外,WebRTC 还可能暴露你的真实公网 IP,DNS 区域信息也对不上。
10 月份上旬又有一些用户收到了 suspicious signals 的通知。所以出去解决的是身份这道坎,一个身份、一份证件、一张照片。身份过了,环境还得自洽。
开源项目 CheckCC:专门查环境
这第二关,有个开源项目专门查。它叫 CheckCC,就是干这件事的。GitHub 上 3000 多个 Star。
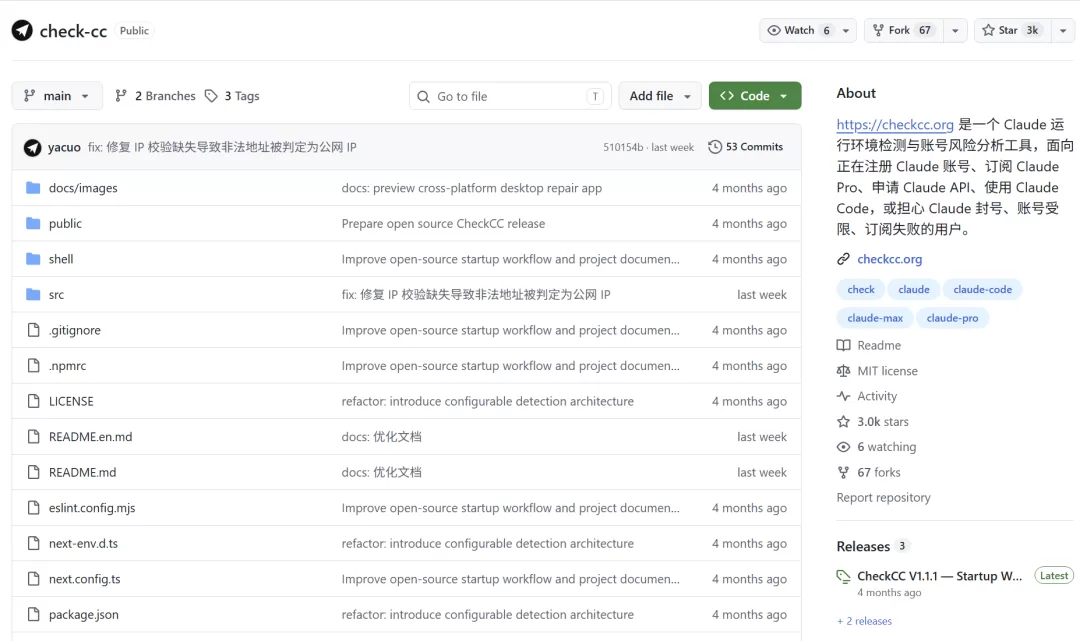
这个项目是为 Claude 用户进行一次环境检查。不需要登录,也不需要安装插件。
- 四十多项信号:把分散在各个浏览器里的线索都搜集起来,系统时区、首选语言、Intl 区域、User-Agent、字体地区特征、Emoji 渲染。官网静态页有 31 个检测项,都是细节。
- 看的是信号打不打架:CheckCC 把信号拧成三级链,先看环境指纹,再看网络画像的请求头、IP 地区和出口节点是否一致,最后落到评分上。
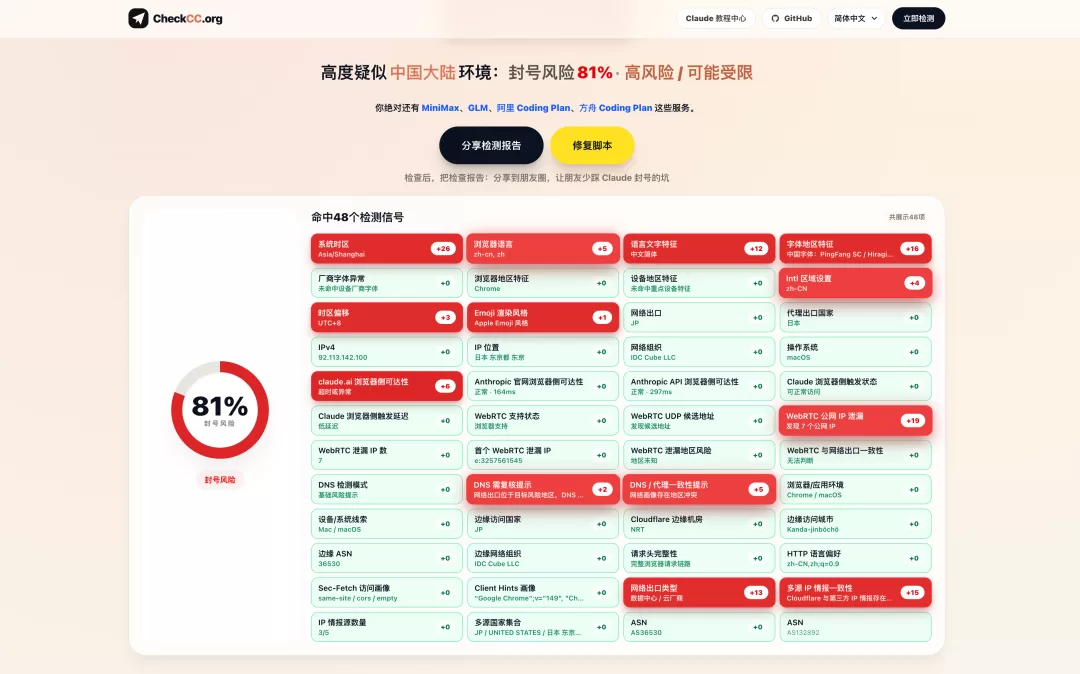
- 容易被忽略的地方:WebRTC 泄漏检查会看公网 IP 有没有漏、漏出来的 IP 属于哪、跟出口对不对得上。DNS 检查会提示是否要重新审核,并且比较 DNS 解析结果和代理出口是否一致。
- 只给三个地区建画像:主要针对国内,香港,大俄。检测中文环境,时区网络节点和支付地区。
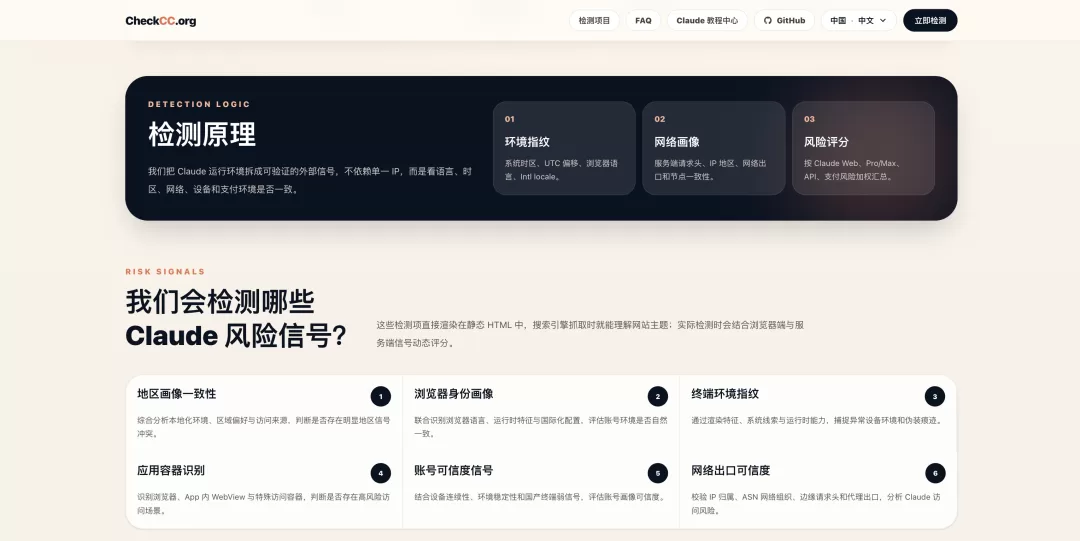
- 只检测你电脑的环境:检测前千万不要登录账号,万一有问题立刻就 GG 了。checkcc 检测不用读你的账号信息和聊天的内容。最后的检测报告也不会传到别处。
想体验的朋友,最低门槛的打开方式,是打开 checkcc.org,点一下「立即检测 Claude 环境」。
写在最后
回到开头那趟 1500 公里的摩托车,如果网传细节属实,这当然够疯狂,但我更想问的是,是什么让人愿意为一个账号花这么多时间和钱?对一部分开发者来说,Claude 就是唯一的神,它把理解代码库、修改文件、执行命令和解决问题的过程串成了一套工作流程。一旦用习惯了,切换成本就不再只是「换一个模型试一试」。
不过,模型偏好不必变成身份执念。国产模型和工具也在补齐编程工作流,大分部的任务都可以搞定。虽然不是最好的,但一直在追赶和进步。我更愿意把模型当工具选,不把一个账号当门票,如果折腾账号的成本已经高过工具带来的收益,也许就该换一套适合自己的工具了。