现在用 Coding Agent 写代码,有个问题越来越明显——代码生成的速度越来越快,Code Review 根本跟不上。特别是一次改动涉及四五个文件的时候,单独看每个文件都正常,合在一起就会出现问题。
阿里开源了一个项目叫做 OpenCodeReview,专门做 AI Code Review,提高代码审查效率和准确性。它之前已在阿里内部跑过一轮:20K+ 活跃用户,完成过 300 万+ 次代码审查任务。
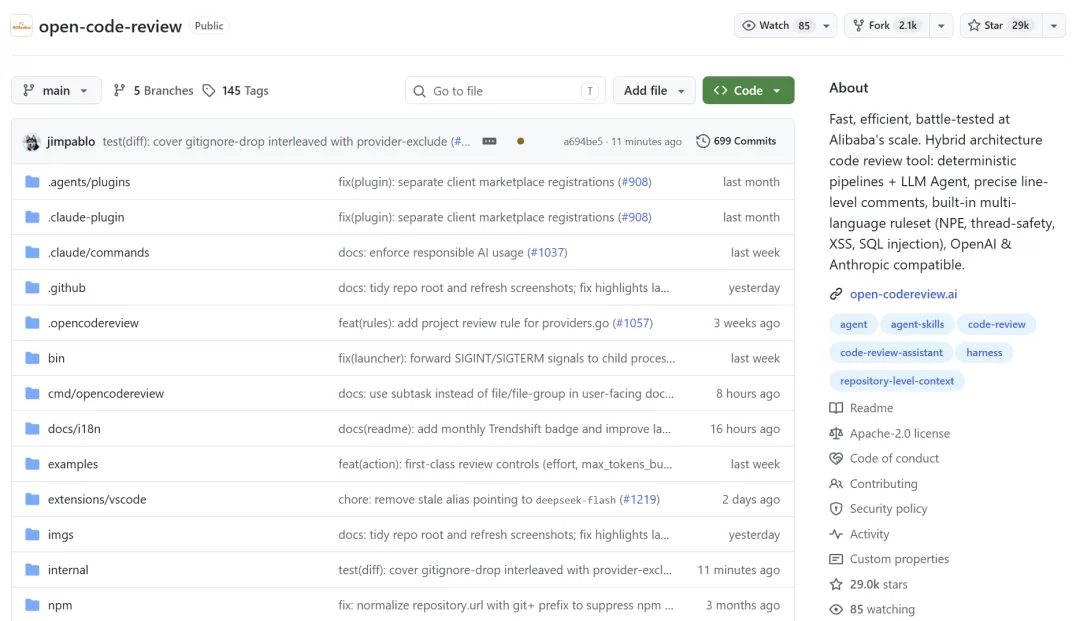
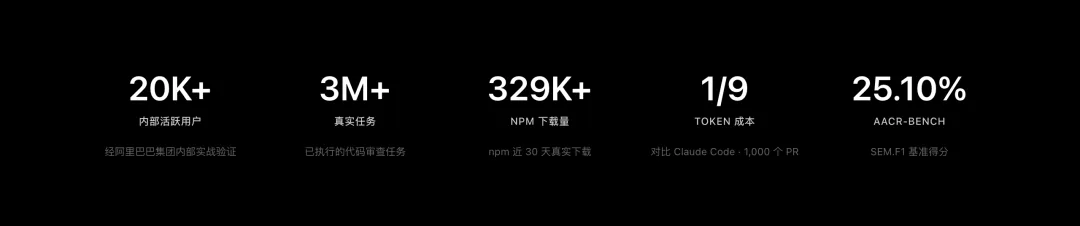
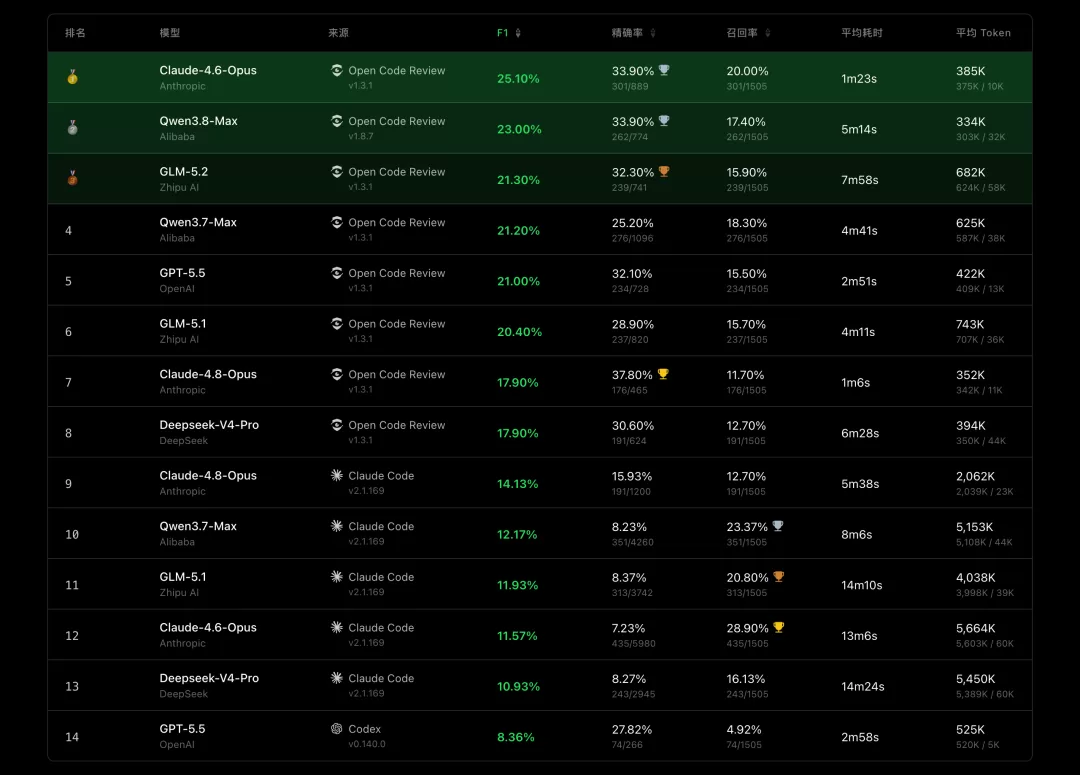
开源之后,npm 近 30 天的下载量达到了 329K+。Token 的成本只有 Claude Code 的约 1/9,AACR-Bench 的 SEM.F1 基准得分为 25.10%。
拿一个常见的登录模块来测试:一次改动同时涉及 JWT 校验、Refresh Token、登录接口和 Token 有效期。配置是 Access Token 30 分钟、Refresh Token 7 天。
把 Git Diff 直接扔给大模型,很容易得到"建议增加异常处理""建议统一变量名""建议增加参数校验"这类没错但没用的建议。更深层的问题——新 Refresh Token 已生成但旧 Token 还继续有效、日志泄露 Token、Service 缺少校验、配置和代码中过期时间不一致——单独看一个文件没问题,逻辑串起来就不对。
OpenCodeReview 的思路是:除了关注当前 Diff,在上下文不足时还会继续读取整个文件、搜索代码库,把前后调用关系补全。
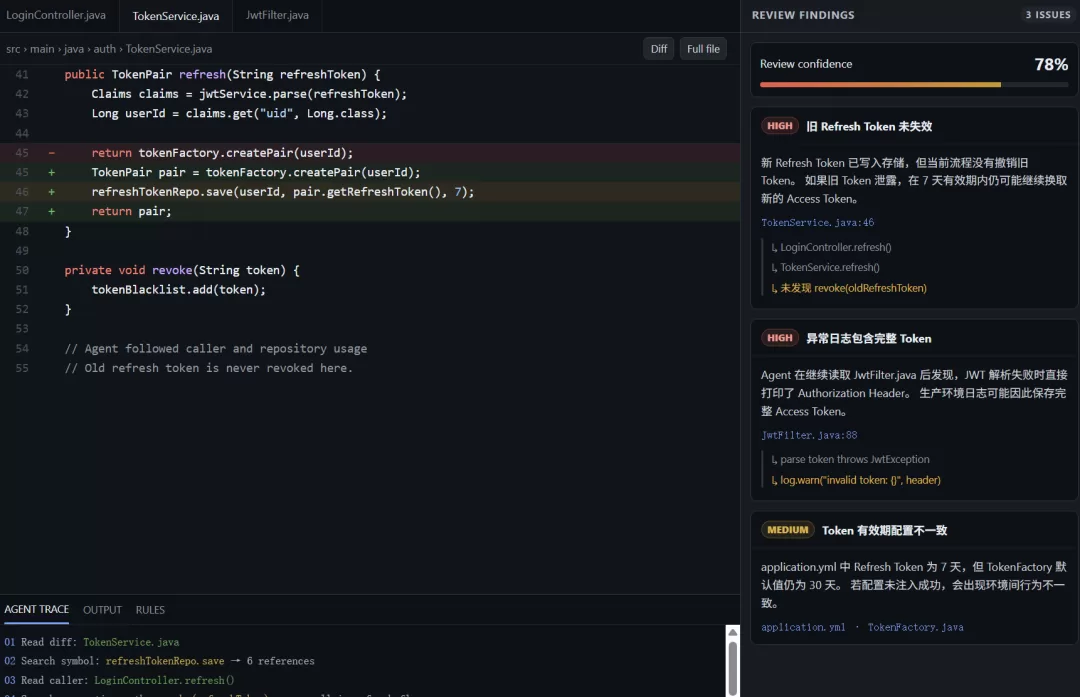
OpenCodeReview 并非把所有审查都交给大模型。文件筛选、分组、规则匹配由程序完成,理解业务关系、继续寻找上下文时才交给 Agent。一组相关文件被放在同一个 Review 单元中,再让 Agent 分析。AI 最容易出问题的地方就是自由度给得太大——哪些文件要查看、哪些规则要使用,能通过程序确定的就不需要让模型猜。
安装与使用
CLI 工具,要求 Git 2.41 以上。npm install -g @alibaba-group/open-code-review,装完多一个 ocr 命令。
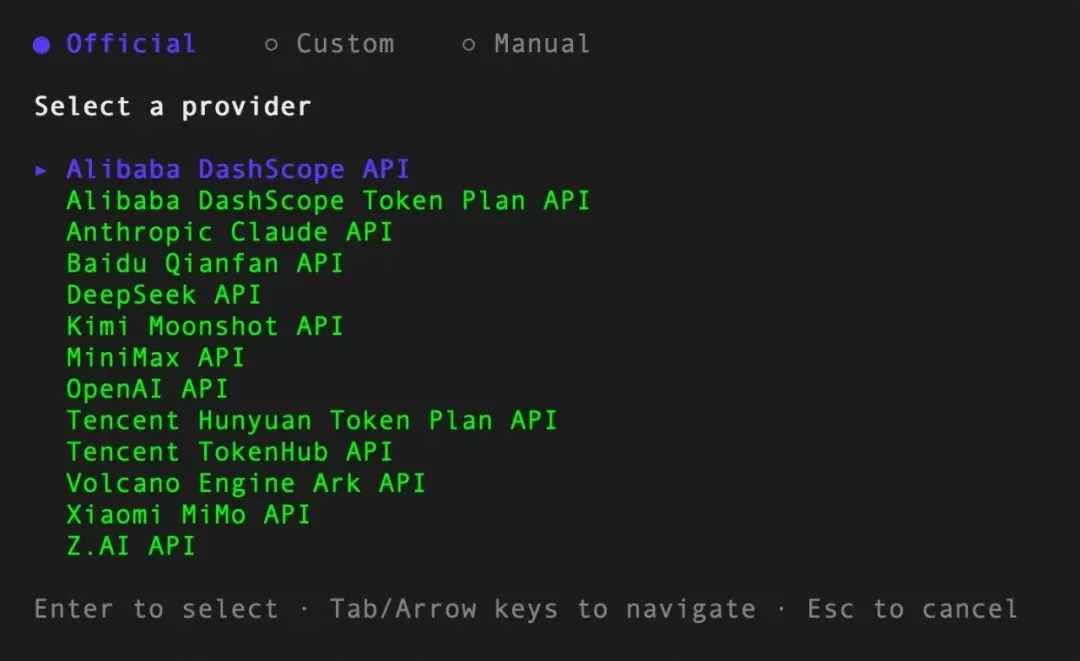
首次需要配置模型:ocr config provider 和 ocr config model。
进入 Git 项目后 ocr review 检查当前工作区中 staged、unstaged 和 untracked 的变化。也可以 ocr scan 扫描整个目录,或 ocr scan --path src/auth 只关注某模块。还提供了 Codex、Cursor、OpenCode 等 Coding Agent 的接入方式,支持 Delegation Mode。
效果如何?
官方做了 AACR-Bench:50 个开源项目、200 个真实 PR、10 种编程语言、80 多位工程师交叉标注。结果是 Precision 和 F1 都比较好,Token 消耗小,但 Recall 比一般 Agent 差一些——策略是"少报一些,也尽量别乱报"。
Code Review 最怕一次弹出几十条提醒没有重点,错过真正重要的。这个取舍是合理的。当然在遇到上下文预算、模型请求超时等大改动时,也要控制好 Review 范围,建议先关注一个 PR、一个模块或一组相关修改。
写在最后
OpenCodeReview 更看重的价值在于:它会一直追着代码里的问题跑。让程序做程序该做的,让 Agent 查的再让 Agent 去查。特别是登录、权限、Token 等跨文件问题,要比检查缩进、变量名等更有意义。